« Wiki du campus cyber/en » : différence entre les versions
Mise à jour pour être en accord avec la nouvelle version de la source de la page |
Aucun résumé des modifications |
||
| Ligne 13 : | Ligne 13 : | ||
</div> | </div> | ||
==Blog== | ==Blog== | ||
<div class="class-feed workgroup-feed"> | <div class="class-feed workgroup-feed"> | ||
{{#ask: | {{#ask: | ||
[[Category:Blogpost | [[Category:Blogpost]] | ||
|?ImageStr | |?ImageStr | ||
<!-- |?ShortDescription@{{USERLANGUAGECODE}}= Description|+lang={{USERLANGUAGECODE}} --> | <!-- |?ShortDescription@{{USERLANGUAGECODE}}= Description|+lang={{USERLANGUAGECODE}} --> | ||
| Ligne 26 : | Ligne 25 : | ||
|searchlabel= | |searchlabel= | ||
}}</div><!-- plainlist --> | }}</div><!-- plainlist --> | ||
<div class="smw-template-furtherresults"> [[Articles|See all posts]] | <div class="smw-template-furtherresults"> [[Articles|See all posts]] </div> | ||
</div> | |||
==Workgroups== | ==Workgroups== | ||
Version du 5 janvier 2024 à 13:07
Campus Cyber's news
Blog
Workgroups
Crise cyber et entrainement : méthodologie d'entrainement
Développer une méthodologie d’entrainement générique
Cybersécurité Agile : Security Champions & SME
Identifier l'intérêt pour les organisations d'avoir des Security Champions et Subject Matter Expert
GT Détection en environnement Cloud - Cartographie des risques dans le Cloud
Etablir une cartographie des risques fréquemment rencontrés dans un environnement Cloud
Cybersécurité Agile : Technologies
Mise en place d'un ramp-up technologique pour définir une stratégie et un plan de mise en œuvre
GT Sécurisation des drones et robots - Authentification dans les essaims
Gestion de l'authentification dans les essaims de drones
Cybersécurité Agile : SSDLC
Schéma de SSDLC qui intègre le design, l'architecture, le developpement, le testing et la maintenance
Commons
Fiche méthode : Exercice DDoS
Une attaque de Déni de Service Distribué (DDoS) consiste en une surcharge d’une application (site web, API, etc.) par une multitude de requêtes, conduisant à un éventuel arrêt de fonctionnement de l’application.
Méthodologie d'évaluation des Smart Contract inspiré de la CSPN
L'objectif de cette production est de vérifier si la méthodologie d'évaluation EN 17640 peut être utilisée pour l'évaluation des Smart Contracts dans le cadre du schéma de certification C.S.P.N.
Mobility - Incidents Qualification & Classification Matrix
Mobility - Incidents Qualification & Classification Matrix
Fiche méthode : Exercice Défacement
Le défacement est la modification d’une page web / d’un site, afin de partager de fausses informations ou de faire passer un message de revendication.
UC3 : Brand protection, fight against typo-squatting
Développement du Use Case pédagogique "UC 3 : Lutte contre le typosquatting" dans le cadre du GT IA et Cyber
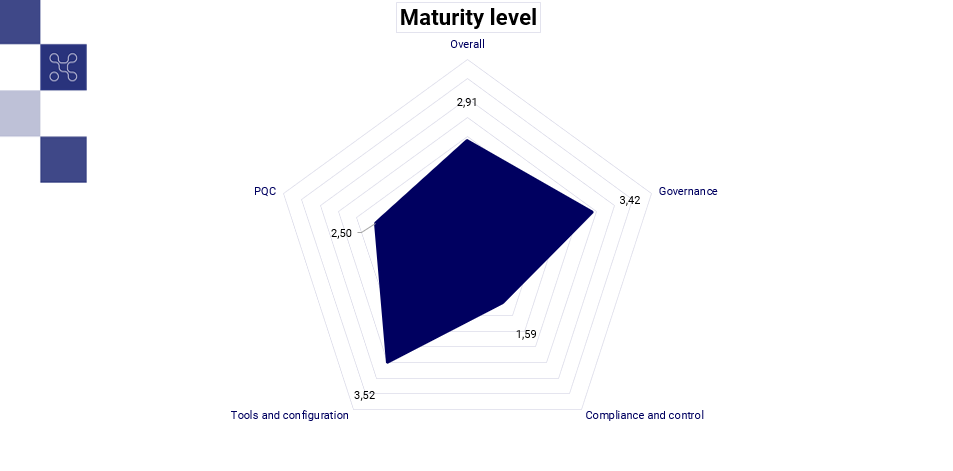
Matrice d'évaluation du niveau de maturité d'une organisation en matière de PQC
Ce document est destiné à aider les entreprises qui le souhaitent à évaluer leur posture et leur niveau de maturité quant à leur exposition et à leur capacité à se protéger contre la menace quantique. Il s'agit d'un cadre général pour inspirer les entreprises qui le souhaitent.
Communities of interest
Workgroups logbook
Contributions
This is a "read-only" wiki for the moment. Contributions / modifications or informations requests can be adressed at : communautes@campuscyber.fr