« Translations:Wiki du campus cyber/5/en » : différence entre les versions
Page créée avec « ==Commons== <div class="class-feed common-feed">{{#ask: Category:Commun |?ImageStr |?Tag |?ShortDescription |format=template |template=Ask home cards pictures |limit=6 |order=random |searchlabel= }}</div> <!-- plainlist --> <div class="smw-template-furtherresults"> See all commons </div> » |
Aucun résumé des modifications |
||
| Ligne 1 : | Ligne 1 : | ||
==Commons== | ==Commons== | ||
<div class="class-feed common-feed">{{#ask: | <div class="class-feed common-feed">{{#ask: | ||
[[Category:Commun]] | [[Category:Commun]][[Langue::{{USERLANGUAGECODE}}]] | ||
|?ImageStr | |?ImageStr | ||
|?Tag | |?Tag | ||
Version du 5 janvier 2024 à 13:50
Commons
Cybersécurité Agile - Security Champions & SME
Vade Mecum des Security Champions et SME AppSec (fr), Vade Mecum for Security Champions and SME AppSec (en)
Fiche méthode : attaque par chaîne d'approvisionnement
Une attaque sur la chaine d’approvisionnement (EN: Supply chain attack) est une attaque qui vise un fournisseur de service ou partenaire. Les attaquants visent par exemple à arrêter certains systèmes critiques ou à s’installer dans les systèmes à des fins d’espionnage, comme ce fût le cas dans l’attaque de SolarWinds. (fr)
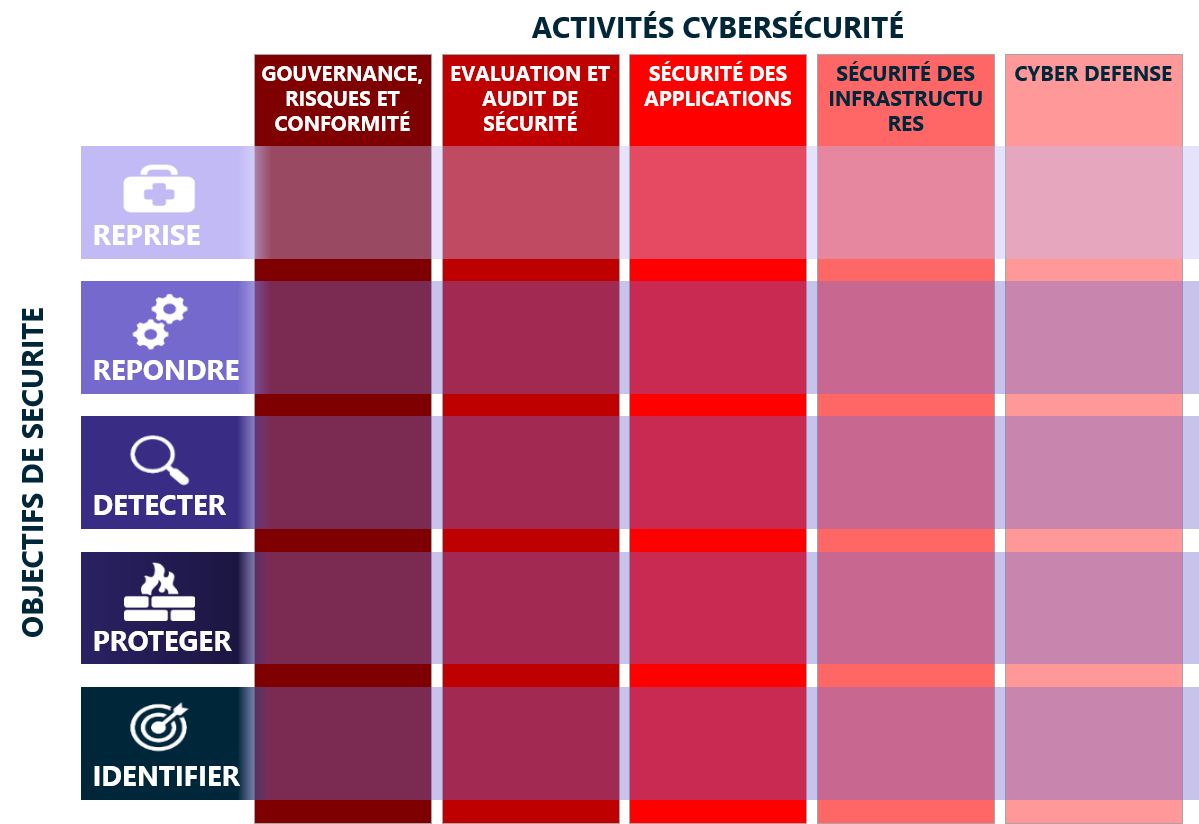
Cas d'usage IA et Cybersécurité
Le groupe de travail IA et cybersécurité a identifié plusieurs cas d'usages, listés ci-dessous. (fr)
Mini-série cyber sécurité
Proposition de synopsis pour la création d'une mini-série de sensibilisation aux risques cyber (fr), Synopsis proposition for the creation of a mini-serie about cyber risks sensibilisation (en)
Fiche méthode : Exercice sur table
L’exercice table-top est une étude de cas interactive et dynamique, qui permet d’impliquer les joueurs sur une durée limitée. (fr)
Synthèse Ressources Mutualisées
Synthèse des travaux d'analyses du GT Ressources Mutualisées (fr), Summary of the analyses carried out by the Shared Resources WG (en)